
Kiekvieną kartą, kai lankytojas paprašo „Wi-Fi“ slaptažodžio, tyliai priimamas architektūrinis sprendimas. Pasidalinus pagrindinio belaidžio tinklo kredencialais, to asmens telefonas ar nešiojamas kompiuteris atsiduria tame pačiame transliacijos domene kaip jūsų failų serveris, spausdintuvai, vaizdo registratorius ir kiekvienas išmanusis įrenginys, kurį kada nors prijungėte. Dedikuotas svečių tinklas tą atviras duris paverčia kontroliuojamu koridoriumi: lankytojai gauna interneto prieigą, kurios tikisi, o viskas, kas svarbu jūsų namų ūkiui ar verslui, lieka nematoma ir nepasiekiama.
Toliau apžvelgiame tinkamai izoliuotos svečių belaidės prieigos architektūrą – nuo vieno žymimąja lange esančio svečio režimo vartotojo maršrutizatoriuje iki VLAN pagrįsto segmentavimo per kelis prieigos taškus – ir aptariame politikas, kurios atskiria kosmetinį gestą nuo tikros saugumo ribos.
Kas iš tikrųjų atsitinka, kai svečiai prisijungia prie pagrindinio WLAN
Klientai, susieti su tuo pačiu belaidžiu tinklu, paprastai dalijasi 2 sluoksnio segmentu. Todėl bet kuris prijungtas įrenginys gali išvardinti savo kaimynus per ARP ir mDNS, nuskaityti atvirus prievadus, naršyti neapsaugotus failų bendrinimus ir bandyti prisijungti prie valdymo sąsajų. Tam nereikia ekspertinių žinių: nemokamos išmaniųjų telefonų programėlės per kelias sekundes atvaizduoja visą subnetą ir išvardina kiekvieną pasiekiamą įrenginį kartu su jo gamintojo pavadinimu ir atviromis paslaugomis.
Grėsmė retai kyla iš paties svečio kaip asmens. Tai yra svečio įrenginys. Rangovo nešiojamas kompiuteris, turintis kirminą, telefonas, pilnas neoficialiai įdiegtų programų, ar kompromituotas planšetinis kompiuteris nuskaitys bet kurį tinklą, prie kurio prisijungs, automatiškai ir tyliai. Plokščiame tinkle ta kenkėjiška programa gauna tiesioginį kelią iki NAS dėžučių su silpnais slaptažodžiais, IP kamerų, veikiančių su apleista programine įranga, ir biuro įrangos, kuri niekada nebuvo apsaugota nuo priešiško srauto.
- Šoninis judėjimas: išpirkos reikalaujanti programinė įranga, patekusi į vieną mašiną, iškart ieško bendrinamų išteklių, atsarginių kopijų ir nuotolinio darbalaukio paslaugų kaimyniniuose įrenginiuose.
- Duomenų atskleidimas: medijos serveriai, tinklo diskai ir spausdintuvų buferiai dažnai leidžia neautentifikuotą skaitymo prieigą LAN viduje.
- Dažnių juostos konkurencija: vienas debesies atsarginis kopijavimas ar vaizdo įrašo įkėlimas iš svečio įrenginio gali atimti pajėgumus VoIP skambučiams ir verslo programoms.
- Atskaitomybė: kai visas srautas išeina per vieną bendrą ryšį, atskirti lankytojų veiklą nuo jūsų pačių tampa praktiškai neįmanoma po faktą.
Du izoliacijos lygiai: svečių SSID ir VLAN
Pirmas lygis: įmontuotas svečio režimas
Beveik kiekvienas šiuolaikinis maršrutizatorius siūlo svečių SSID, kuris vienu perjungimu blokuoja prieigą prie vidinio subneto. Tinkamai įjungtas, jis suteikia lankytojams kitą tinklo pavadinimą, kitą slaptažodį ir ugniasienės taisyklę, leidžiančią srautą tik į internetą. Butams ir mažiems namų ūkiams to dažniausiai pakanka, jei taip pat įjungta klientų izoliacija, kad svečių įrenginiai negalėtų matyti vienas kito.
Antras lygis: VLAN pagrįstas segmentavimas
Biurai, klinikos ir parduotuvės paprastai reikalauja daugiau nei vieno prieigos taško, čia 802.1Q VLAN žymėjimas tampa tinkama priemone. Svečių SSID priskiriamas savo VLAN kiekviename prieigos taške, valdomas jungiklis perduoda pažymėtą srautą, o maršrutizatorius ar ugniasienė įgyvendina ribą tarp segmentų. Rezultatas švariai plečiamas: dešimtys radijo imtuvų gali transliuoti vieną nuoseklų svečių tinklą, o politika išlieka centralizuota vienoje vietoje.
VLAN atskyrimas taip pat atrakina smulkesnę kontrolę: dedikuotas DHCP apimtis su trumpomis nuomos trukmėmis, atskiras DNS filtravimas lankytojams ir segmento dažnių juostos lubos, garantuojančios rezervą operaciniam srautui visą laiką.
Techninės įrangos kontrolinis sąrašas prieš perkant
Ne kiekvienas įrenginys, parduodamas kaip maršrutizatorius ar prieigos taškas, tinkamai izoliuoja srautą. Tarp produktų asortimentų, kuriuos „DistriNode“ tiekia perpardavėjams, toliau nurodyti gebėjimai nuosekliai išskiria įrangą, galinčią įgyvendinti tikrą svečių sieną, nuo įrangos, kuri tik transliuoja antrą tinklo pavadinimą.
- Daugkartinio SSID palaikymas su galimybe kiekvieną SSID priskirti atskiram VLAN.
- Klientų izoliacija (kartais vadinama AP izoliacija), konfigūruojama kiekvienam tinklui, o ne globaliai.
- WPA2/WPA3 mišrus režimas, kad senesni lankytojų įrenginiai galėtų saugiai prisijungti.
- Dažnių juostos ribojimas kiekvienam SSID ar klientui, įgyvendintas pačiame radijo imtuve, o ne žemupyje.
- Užfiksuoto portalo palaikymas, įmontuotas arba per išorinį valdiklį.
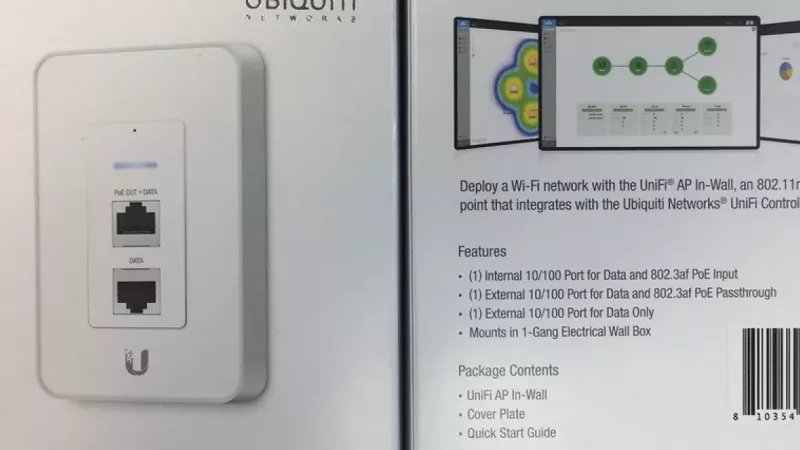
Tinkami modeliai egzistuoja abiejose belaidės infrastruktūros kategorijose: belaidžiai maršrutizatoriai vieno įrenginio diegimams ir valdiklio valdomi belaidžiai prieigos taškai pastatams, kuriems reikia nuoseklios aprėpties keliose patalpose ar aukštuose.
Svečių patirties projektavimas
Užfiksuotas portalas ir naudojimo sąlygos
Užfiksuotas portalas yra puslapis, kurį lankytojas mato prieš gaudamas prieigą. Be prekės ženklo, jis atlieka dvi praktines funkcijas: pateikia priimtino naudojimo sąlygas ir, kur reikia, renka sutikimą. Laikykite jį viename ekrane su vienu mygtuku – kiekvienas papildomas įvesties laukas pastebimai sumažina sėkmingų prisijungimų skaičių ir padidina prašymų darbuotojų pagalbos.
Dažnių juosta ir teisingumas
Rezervuokite pajėgumą srautui, kuris apmoka sąskaitas. Dažnas pradinis taškas yra riboti svečių segmentą iki maždaug ketvirtadalio bendro atsisiuntimo kanalo ir kiekvieną klientą apriboti iki kelių megabitų per sekundę – pakankamai pranešimams, naršymui ir standartinės raiškos vaizdo įrašams, bet ne tiek, kad vienas įrenginys monopolizuotų ryšį. Oro laiko teisingumo nustatymai prieigos taške papildomai neleidžia lėtam senesniam klientui sumažinti pralaidumo visiems kitiems tame pačiame radijo imtuve.
Svečių tinklas nėra mandagumo funkcija. Tai saugumo riba, kuri kartu yra patogi lankytojams.
Nustatymai, kuriuos dauguma diegimų pamiršta
- Išjunkite administracinę prieigą iš svečių segmento visiškai, įskaitant šliuzo valdymo sąsajos pasiekiamumą.
- Išjunkite WPS kiekviename radijo imtuve; PIN pagrįstas WPS vis dar yra trivialiai brute-force'uojamas ir kenkia kitaip stipriam slaptažodžiui.
- Keiskite svečių slaptažodį pagal grafiką – kas ketvirtį biurams, po kiekvieno renginio vietoms, kurios priima visuomenę.
- Nukreipkite svečių segmentą į savo DNS skiriamąjį gebą su kenkėjiškų programų filtravimu, o ne atidengdami vidinį.
- Suplanuokite, kad svečių SSID išsijungtų ne darbo valandomis, jei naudojimo atvejis tai leidžia.
- Žymėkite DHCP nuomas su laiko žymomis, kad veikla būtų koreliuojama, jei kada nors iš ISP gautų piktnaudžiavimo skundą.
Dažniausiai užduodami klausimai
Ar svečių SSID sulėtina pagrindinį tinklą?
Kiekvienas papildomas SSID prideda nedidelį valdymo krūvį, nes švyturiai sunaudoja oro laiką net ir be prijungtų klientų. Su vienu ar dviem papildomais tinklais poveikis yra nereikšmingas; praktinis poveikis kyla iš paties svečių srauto, ir būtent tam yra skirti kiekvieno SSID dažnių juostos ribojimai.
Ar klientų izoliacija pagrindiniame tinkle yra priimtinas pakaitalas?
Ne. Klientų izoliacija tik sustabdo belaidžius įrenginius nuo bendravimo tarpusavyje; ji nesustabdo svečio nuo patekimo prie laidinės įrangos, tokios kaip serveriai, spausdintuvai ar vaizdo registratoriai. Tik atskiras subnetas su ugniasienės taisyklėmis tarp segmentų suteikia tokią ribą.
Ar vienas svečių tinklas gali apimti kelis prieigos taškus?
Taip, ir bet kuriame kelių AP pastate taip turėtų būti. Transliuokite tą patį svečių SSID iš kiekvieno prieigos taško ir pažymėkite jį tame pačiame VLAN; klajojantys lankytojai tada išlaiko savo sesiją, o politika išlieka vienoda visoje vietoje.
Kur turėtų jungtis išmaniųjų namų ir daiktų interneto (IoT) įrenginiai?
Idealiu atveju – į trečią savo segmentą. Jei techninė įranga palaiko tik du tinklus, IoT įrenginiai priklauso svečių pusei – jiems reikia interneto, o ne jūsų nešiojamų kompiuterių. Įrenginiai, prie kurių turite tiesiogiai prisijungti, pvz., tinklo spausdintuvas, yra išimtis ir reikalauja aiškių ugniasienės taisyklių, o ne bendro leidimo.
Slaptažodžiu apsaugotas svečių „Wi-Fi“ ar atviras užfiksuotas portalas – kuris geriau?
Namams ir biurams WPA2/WPA3 slaptažodis yra protingas numatytasis pasirinkimas, nes jis šifruoja srautą oru. Viešos vietos, norinčios be trikdžių prieigos, gali paleisti atvirą tinklą su užfiksuotu portalu, priimdamos, kad oro ryšys yra nešifruotas, ir kompensuodamos griežta izoliacija tarp klientų bei agresyviais sesijų laiko limitais.
Kiek svečių klientų gali aptarnauti vienas prieigos taškas?
Vartotojų techninė įranga paprastai pastebimai pablogėja virš dvidešimties iki trisdešimties aktyvių klientų viename radijo imtuve; verslo klasės prieigos taškai nurodo išbandytą vienalaikio ryšio skaičių savo duomenų lapuose. Jei jūsų vieta reguliariai priima daugiau lankytojų, planuokite keliems prieigos taškams nepersidengiančiuose kanaluose, o ne vienam perkrautam įrenginiui.
Palikite komentarą